
 VF-nC3 Serie
 VF-S15 Serie
 VF-AS3 Serie
 GD28 Serie
 GD350A Serie IP20
 GD350 Serie IP55
 GD20-EU Serie
 Zubehör
 EDS3 Serie IP20
 EDS3 Serie IP66
 Netzfilter für FU

 AuCom EMX4i Serie
 AuCom CSXi Serie


 Pumpenverteilergetriebe
 Hydrostatische Getriebe
 Planetengetriebe
 Lastschaltgetriebe
 Parallelhybridgetriebe
 Achsen


Weintek HMI & Cybersicherheit: Was Maschinenbauer jetzt wissen müssen

Vernetzte Maschinen und Anlagen bieten große Vorteile – gleichzeitig steigen die Anforderungen an die Cybersicherheit industrieller Komponenten. Besonders Human Machine Interfaces (HMIs) sind häufig direkt mit Maschinensteuerungen, Produktionsnetzwerken oder über Ethernet und WiFi mit weiteren Systemen verbunden.
Für Maschinenbauer, Anlagenbetreiber und Instandhalter stellt sich deshalb zunehmend die Frage: Wie sicher ist das eingesetzte HMI, welche gesetzlichen Anforderungen gelten und was muss bei neuen oder bereits installierten Weintek HMIs beachtet werden?
Weintek betrachtet die Produktsicherheit als einen zentralen Bestandteil seiner Forschung und Entwicklung und hat auf die verschärften europäischen Cybersicherheitsanforderungen reagiert. Verschiedene Wireless-Produkte wurden erfolgreich nach EN 18031-1 geprüft und zertifiziert. Darüber hinaus hat Weintek mit neueren Betriebssystemversionen zusätzliche Sicherheitsmaßnahmen nach dem Prinzip „Security by Default“ eingeführt.
Als Weintek-Vertriebspartner unterstützt ESCO Anwender nicht nur bei der Auswahl geeigneter HMIs, sondern auch bei Fragen zu Modellvarianten, Schnittstellen, Softwareständen sowie verfügbaren Produkt- und Konformitätsdokumentationen.
Warum wird Cybersicherheit bei HMIs immer wichtiger?
Ein modernes HMI ist längst nicht mehr nur ein Bedienbildschirm. Je nach Anwendung kommuniziert es mit SPS-Systemen, Frequenzumrichtern, Servoantrieben, Sensoren, Datenbanken, übergeordneten Produktionssystemen oder weiteren Netzwerkkomponenten.
Damit wird das HMI zu einem Bestandteil der gesamten industriellen Kommunikationsstruktur. Unzureichend abgesicherte Geräte, schwache Zugangsdaten oder nicht benötigte Netzwerkdienste können die Angriffsfläche einer Maschine oder Anlage unnötig vergrößern.
Für Maschinen- und Anlagenbauer kommt ein weiterer Punkt hinzu: Cybersicherheit entwickelt sich zunehmend von einer freiwilligen Zusatzfunktion zu einer regulatorischen Produktanforderung. Die Europäische Union verschärft deshalb schrittweise die Anforderungen an Produkte, die digital kommunizieren oder mit Netzwerken verbunden sind.
EN 18031-1: Bedeutung und Vorteile der Zertifizierung
Die EN 18031-1 ist eine harmonisierte europäische Norm zur Unterstützung bestimmter Cybersicherheitsanforderungen der Radio Equipment Directive (RED). Sie beschreibt allgemeine Cybersicherheitsanforderungen für internetfähige Funkanlagen und kann Herstellern als technische Grundlage dienen, um die Konformität mit entsprechenden europäischen Anforderungen nachzuweisen.
Produkte, die nach EN 18031-1 geprüft wurden, können insbesondere in zwei Bereichen zu einer höheren Cybersicherheit beitragen:
Hohe Netzwerkresilienz
Die Geräte sind darauf ausgelegt, den sicheren und stabilen Betrieb von Netzwerken nicht zu beeinträchtigen. Gleichzeitig soll das Risiko reduziert werden, dass Geräte als potenzielle Einstiegspunkte für Cyberangriffe genutzt werden und dadurch weitere Bereiche der Netzwerkinfrastruktur gefährdet werden.
Optimierte Nutzung von Kommunikationsressourcen
Eine kontrollierte Nutzung der Netzwerkressourcen hilft dabei, Fehl- oder Überbeanspruchungen zu vermeiden. Dadurch können Leistungseinbußen reduziert und eine stabile sowie zuverlässige industrielle Kommunikation unterstützt werden.
HMI mit Fokus auf Cybersicherheit

cMT3072XH3 Weintek 7″ Touchpanel | microSD
sofort lieferbar


cMT3102X (R) RFID Weintek 10,1″ Touchpanel
sofort lieferbar

cMT3108XP (iV) Weintek 10,1″ Remote-HMI
sofort lieferbar


cMT3108XH Weintek 10,1″ Touchpanel ATEX
sofort lieferbar


cMT3108XP (W) Weintek 10,1″ Webpanel ATEX
sofort lieferbar

cMT-SVR-200 Weintek Headless HMI + SD/SDHC + WiFi
sofort lieferbar

cMT-SVR-202 Weintek Headless HMI + SD/SDHC + EasyAccess + WiFi
sofort lieferbar

cMT-G02X Weintek: IIoT Gateway WiFi
lieferbar auf Anfrage
Welche Weintek Produkte sind nach EN 18031-1 zertifiziert?
Weintek nennt verschiedene Wireless-Produkte beziehungsweise Produktkombinationen, die offiziell nach EN 18031-1 zertifiziert wurden.
cMT X Serie mit M02 WiFi-Modul
HMIs der cMT X Serie, die das M02 WiFi-Modul unterstützen, verbinden WiFi-Konnektivität mit den von Weintek umgesetzten Cybersicherheitsfunktionen.
Modelle mit integriertem WiFi
Zu den von Weintek ausdrücklich genannten Modellen mit integriertem WiFi gehören unter anderem:
Über die zertifizierten Wireless-Produkte hinaus überträgt Weintek die Sicherheitsprinzipien der EN 18031-1 auch auf weitere Produktserien. Nach Herstellerangaben gilt dies sowohl für Geräte mit WiFi-Anbindung als auch für Produkte, die über kabelgebundenes Ethernet in industrielle Netzwerke eingebunden werden. Dabei bedeutet die Ausrichtung an den technischen Anforderungen der Norm nicht automatisch, dass jedes einzelne Modell nach EN 18031-1 zertifiziert ist.
Dazu gehören unter anderem:
- cMT X Advanced Series
- cMT X Standard Series
- cMT X Basic Series
- cMT X Headless Series
- cMT X Web Panel
- cMT Viewer Panel
- cMT X Handheld Series
Wichtig: Die Aufzählung dieser Produktfamilien bedeutet nicht automatisch, dass jedes einzelne Modell dieser Serien über eine eigene EN-18031-1-Zertifizierung verfügt. Weintek unterscheidet zwischen den ausdrücklich zertifizierten Wireless-Produkten und weiteren Produkten, die an den technischen Anforderungen der Norm ausgerichtet sind. Bei Ausschreibungen oder Anwendungen mit konkreten Nachweispflichten sollte deshalb immer der Zertifizierungs- und Dokumentationsstatus des tatsächlich eingesetzten Modells geprüft werden.
Was bedeutet die EN-18031-1-Zertifizierung für Maschinenbauer?
Für Maschinenbauer, Anlagenintegratoren und Betreiber ist die Zertifizierung vor allem deshalb relevant, weil Cybersicherheit zunehmend bereits bei der Auswahl der eingesetzten Automatisierungskomponenten berücksichtigt werden muss.
Dokumentierte Sicherheitsfunktionen und verfügbare Herstellerunterlagen können dabei helfen, die eingesetzten Komponenten nachvollziehbar zu bewerten und die technische Dokumentation einer Maschine zu unterstützen.
Eine EN-18031-1-Zertifizierung bedeutet allerdings nicht, dass allein durch den Einsatz eines entsprechend zertifizierten HMIs automatisch die gesamte Maschine oder das komplette Produktionsnetzwerk cybersicher ist.
Netzwerkarchitektur, Benutzerrechte, Passwörter, Fernzugriffe, Firewall-Regeln, Softwarestände und die Absicherung weiterer Komponenten bleiben wichtige Bestandteile eines ganzheitlichen Sicherheitskonzepts.
Software-Upgrade: Fünf Verbesserungen für mehr Cybersicherheit
Zur Umsetzung der Anforderungen der EN 18031-1 hat Weintek für das neue Betriebssystem V20251118 oder höher zusätzliche Sicherheitsmaßnahmen eingeführt.
Grundlage ist das Prinzip „Security by Default“. Sicherheitsrelevante Funktionen und Einstellungen sollen damit möglichst bereits in der Standardkonfiguration berücksichtigt werden und nicht erst nachträglich vom Anwender aktiviert werden müssen.
1. Erweiterte Authentifizierung
Das neue Betriebssystem führt einen verpflichtenden Mechanismus zur Aktivierung sicherer Passwörter ein. Bei der ersten Anmeldung werden Benutzer dazu aufgefordert, ein starkes Passwort zu erstellen. Gleichzeitig wurde die Benutzer- und Kontoverwaltung auf Systemebene verbessert, um Risiken durch schwache Passwörter zu reduzieren.
Vorteil für den Anwender: Das Risiko durch schwache, leicht zu erratende oder dauerhaft verwendete Standardpasswörter wird reduziert.
2. Systemabsicherung
Nicht benötigte Funktionen wie FTP-Server und Hintergrunddienste sind standardmäßig deaktiviert. Zusätzlich wurden Mechanismen der Netzwerkübertragung optimiert, um die potenzielle Angriffsfläche der Geräte in vernetzten Umgebungen weiter zu reduzieren.
Vorteil für den Anwender: Dienste, die für die konkrete Anwendung nicht benötigt werden, stehen nicht unnötig im Netzwerk zur Verfügung.
3. Stärkere Verschlüsselung
Standardmäßig kommen strengere verschlüsselte Kommunikationsprotokolle wie TLS 1.2 oder höher zum Einsatz. Gleichzeitig wurden Einstellungen älterer Protokolle optimiert, um industrielle Daten bei der Übertragung besser zu schützen.
Vorteil für den Anwender: Die Kommunikation kann bei entsprechender Konfiguration besser vor unbefugtem Mitlesen oder Manipulation geschützt werden.
4. Sichere Geräteidentitäten und Schlüssel
Die Architektur zur Erzeugung und Speicherung interner Geräteschlüssel wurde weiter verbessert. Dadurch erhält jedes Gerät eine eindeutige und sichere digitale Identität. Gleichzeitig wird eine zuverlässigere Authentifizierung innerhalb vernetzter Systeme unterstützt.
Vorteil für den Anwender: Eine eindeutige Geräteidentität unterstützt insbesondere den sicheren Aufbau komplexerer Netzwerkarchitekturen.
5. Schutz in kontrollierten Industrieumgebungen
Für Produkte, die in kontrollierten industriellen Netzwerkumgebungen eingesetzt werden, hat Weintek zusätzliche Maßnahmen zum Risikomanagement implementiert. Diese sollen einen sicheren und stabilen Gerätebetrieb innerhalb industrieller Netzwerkarchitekturen unterstützen.
Vorteil für den Anwender: Cybersicherheit wird nicht nur für klassische Internetanwendungen betrachtet, sondern auch für typische industrielle Netzwerkstrukturen.
Was sollten Betreiber vorhandener Weintek HMIs jetzt prüfen?
Nicht jedes vorhandene HMI muss aufgrund neuer regulatorischer Anforderungen automatisch ersetzt werden. Bei Bestandsanlagen empfiehlt sich jedoch eine strukturierte Überprüfung.
1. Exakte Gerätebezeichnung feststellen
Zunächst sollte geprüft werden, welches Weintek Modell tatsächlich verbaut ist. Relevant sind insbesondere die genaue Modellbezeichnung, die Hardwareversion, vorhandene Ethernet-Schnittstellen, integriertes WiFi, ein eventuell eingesetztes M02 WiFi-Modul und der aktuelle Betriebssystemstand.
Erst mit diesen Informationen lässt sich zuverlässig beurteilen, welche Updates und Dokumentationen für das jeweilige Gerät verfügbar sind.
2. Betriebssystemversion kontrollieren
Anwender sollten überprüfen, welche Betriebssystemversion auf dem HMI installiert ist und ob für das konkrete Modell ein aktuellerer Stand verfügbar ist.
Wichtig: Ein Betriebssystemupdate sollte bei einer laufenden Produktionsmaschine nicht ungeprüft durchgeführt werden.
Vor einem Update sollten das bestehende Projekt gesichert, die Kompatibilität mit dem konkreten HMI und der eingesetzten Projektierung geprüft und gegebenenfalls ein geeigneter Wartungszeitraum eingeplant werden.
3. Benutzer und Passwörter überprüfen
Gerade bei älteren Installationen können noch Benutzerkonten, Standardpasswörter oder historisch gewachsene Zugangsdaten vorhanden sein.
Geprüft werden sollte deshalb, ob noch Standardpasswörter verwendet werden, unnötige Benutzer vorhanden sind, gemeinsame Zugangsdaten genutzt werden oder Benutzer mehr Berechtigungen besitzen als tatsächlich erforderlich.
Grundsätzlich sollte gelten: Nur notwendige Benutzer erhalten die Rechte, die sie für ihre jeweilige Aufgabe benötigen.
4. Nicht benötigte Netzwerkdienste deaktivieren
Ein Netzwerkdienst, der für den Maschinenbetrieb nicht benötigt wird, sollte möglichst auch nicht aktiviert sein.
Das kann beispielsweise FTP-Dienste oder andere Kommunikationsmöglichkeiten betreffen, die lediglich während der ursprünglichen Inbetriebnahme oder zu Servicezwecken benötigt wurden.
Jeder unnötig erreichbare Dienst kann die potenzielle Angriffsfläche eines Systems erhöhen.
5. Netzwerkstruktur überprüfen
Ein HMI sollte nicht unnötig aus anderen Netzwerken oder sogar direkt aus dem Internet erreichbar sein.
Maschinenbauer und Betreiber sollten deshalb prüfen, welche Netzwerkverbindungen tatsächlich erforderlich sind und ob eine geeignete Trennung beziehungsweise Segmentierung zwischen Maschinen-, Produktions- und Unternehmensnetzwerken vorhanden ist.
Besondere Aufmerksamkeit sollte Fernwartungslösungen gelten. Es sollte nachvollziehbar sein, wer auf die Maschine zugreifen kann und wie dieser Zugriff abgesichert wird.
6. Produkt- und Konformitätsdokumentation sichern
Für die technische Dokumentation einer Maschine sollten die zum tatsächlich eingesetzten Gerät gehörenden Unterlagen archiviert werden.
Dazu können unter anderem folgende Dokumente und Informationen gehören:
- Datenblatt
- Bedienungsanleitung
- EU-Konformitätserklärung
- relevante Zertifikate
- Software- beziehungsweise OS-Informationen
- sicherheitsrelevante Herstellerhinweise
Damit bleibt auch zu einem späteren Zeitpunkt nachvollziehbar, welche Hardware und welcher Softwarestand innerhalb der Maschine eingesetzt wurden.
Weinteks Engagement für Sicherheit und Compliance
Die erfolgreiche EN-18031-1-Zertifizierung unterstreicht die kontinuierlichen Investitionen von Weintek in die sichere Entwicklung und Prüfung seiner Produkte. Gleichzeitig stellt der Hersteller technische Dokumentationen zur Verfügung, die Anwender bei der Bewertung der Produktkonformität für den europäischen Markt unterstützen können.
Weintek empfiehlt Anwendern, ihre Geräte auf die aktuellste verfügbare und für das jeweilige Gerät geeignete Betriebssystemversion zu aktualisieren, um von den neuesten Sicherheitsfunktionen zu profitieren.
Bei produktionsrelevanten Anlagen sollte ein Update jedoch nicht ungeprüft durchgeführt werden. Vor einem Betriebssystemupdate sollten die Kompatibilität mit dem konkreten HMI-Modell und Projekt geprüft, das bestehende Projekt gesichert und gegebenenfalls ein geeigneter Wartungszeitraum eingeplant werden.
Weitere Informationen zu den jeweiligen Produktzertifizierungen stellt Weintek im Downloadbereich zur Verfügung. Dort können die für das jeweilige Produkt verfügbaren Dokumente und die entsprechenden EU-Konformitätserklärungen (Declaration of Conformity, DoC) geprüft werden.
RED: Welche Cybersicherheitsanforderungen gelten seit August 2025?
Die Radio Equipment Directive 2014/53/EU selbst wurde nicht erst 2025 eingeführt. Seit dem 1. August 2025 gelten jedoch aufgrund der Delegierten Verordnung (EU) 2022/30 zusätzliche Cybersicherheitsanforderungen der RED für bestimmte Kategorien und Klassen von Funkanlagen.
Zu diesen Anforderungen gehören unter anderem der Schutz von Netzwerken sowie – abhängig von der jeweiligen Geräteart und Funktion – Anforderungen zum Schutz personenbezogener Daten und der Privatsphäre sowie zum Schutz vor Betrug.
Für Weintek sind in diesem Zusammenhang insbesondere entsprechende Wireless-Produkte und WiFi-fähige Lösungen relevant.
Was ändert sich durch den Cyber Resilience Act?
Mit dem Cyber Resilience Act (CRA) hat die Europäische Union einen deutlich umfassenderen Rechtsrahmen für die Cybersicherheit von Produkten mit digitalen Elementen geschaffen.
Der CRA ist bereits am 10. Dezember 2024 in Kraft getreten. Die Regelungen werden jedoch schrittweise anwendbar.
Kapitel IV mit den Vorschriften unter anderem zu den Konformitätsbewertungsstellen gilt seit dem 11. Juni 2026. Seit dem 11. September 2026 gilt außerdem Artikel 14 mit bestimmten Meldepflichten im Zusammenhang mit aktiv ausgenutzten Schwachstellen und schwerwiegenden Sicherheitsvorfällen.
Ab dem 11. Dezember 2027 wird der Cyber Resilience Act vollumfänglich verbindlich.
Damit gewinnt die Cybersicherheit eines Produktes über seinen gesamten Lebenszyklus weiter an Bedeutung – von Entwicklung und sicherer Standardkonfiguration bis zum Umgang mit Schwachstellen und der Bereitstellung von Sicherheitsupdates.
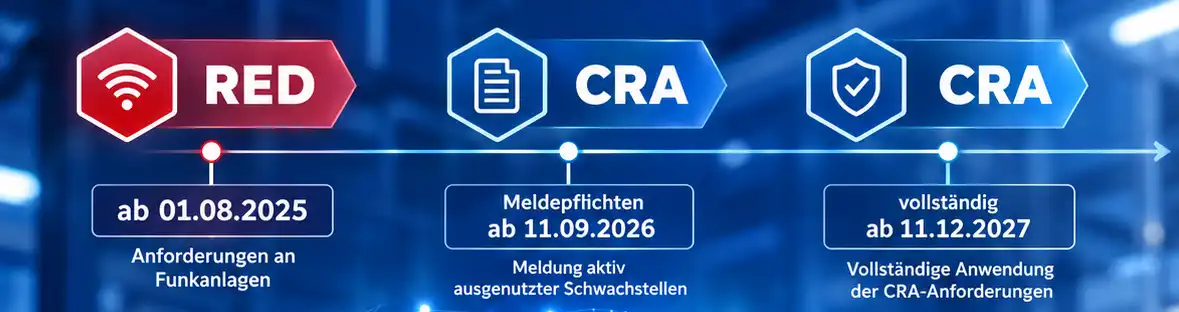
Übergang von RED zu CRA: Wichtige Fristen für Funkanlagen, Meldepflichten und die vollständige Anwendung des Cyber Resilience Act.
Was passiert mit den RED-Cybersicherheitsanforderungen ab Dezember 2027?
Die zusätzlichen Cybersicherheitsanforderungen der RED und die Anforderungen des Cyber Resilience Act überschneiden sich teilweise.
Um eine doppelte Regulierung zu vermeiden, wird die Delegierte Verordnung (EU) 2022/30 mit Wirkung zum 11. Dezember 2027 aufgehoben.
Für Funkanlagen, die zwischen dem 1. August 2025 und dem 10. Dezember 2027 in der Europäischen Union in Verkehr gebracht wurden beziehungsweise werden und den betreffenden Anforderungen unterliegen, bleibt die Marktüberwachung hinsichtlich dieser RED-Anforderungen weiterhin relevant.
Was bedeutet der CRA für zukünftige HMI-Projekte?
Bei der Auswahl eines neuen HMIs sollten Maschinenbauer künftig nicht mehr ausschließlich auf Displaygröße, Auflösung, Schnittstellen, SPS-Protokolle und Rechenleistung achten.
Zunehmend wichtig werden auch Fragen wie:
- Wie lange stellt der Hersteller Sicherheitsupdates für das Produkt bereit?
- Wie werden bekannt gewordene Schwachstellen behandelt?
- Welche Benutzer- und Rechteverwaltung bietet das HMI?
- Welche verschlüsselten Kommunikationsmöglichkeiten stehen zur Verfügung?
- Welche Netzwerkdienste sind standardmäßig aktiviert oder deaktiviert?
- Welche technischen und regulatorischen Dokumente stellt der Hersteller zur Verfügung?
- Wie lässt sich der aktuelle Software- und Betriebssystemstand nachvollziehen?
Gerade Maschinen und Anlagen mit langen Lebenszyklen profitieren davon, wenn diese Fragen bereits während Konstruktion und Komponentenwahl berücksichtigt werden.
Muss ein älteres Weintek HMI jetzt ausgetauscht werden?
Nicht zwangsläufig.
Ob ein vorhandenes Gerät weiterhin eingesetzt werden kann, hängt von mehreren Faktoren ab: vom konkreten Modell, dem Softwarestand, seiner Funktion innerhalb der Maschine, den vorhandenen Netzwerkverbindungen, verfügbaren Updates und der gesamten Sicherheitsarchitektur der Anlage.
Ein älteres HMI ohne WiFi, das ausschließlich innerhalb eines kontrollierten lokalen Maschinennetzwerks kommuniziert, weist beispielsweise eine andere Risikosituation auf als ein Panel mit WiFi, Fernwartungszugang oder Verbindung zum Unternehmensnetzwerk.
Auch bei vermeintlich abgeschotteten Anlagen sollte allerdings geprüft werden, ob beispielsweise Wartungsnotebooks, Router, USB-Schnittstellen oder nachträglich eingerichtete Netzwerkverbindungen zusätzliche Kommunikationswege geschaffen haben.
Ein pauschaler Austausch allein aufgrund des Alters eines Panels ist deshalb technisch nicht sinnvoll. Zielführender ist eine modell- und anwendungsbezogene Bewertung.
Neues Weintek HMI geplant? Cybersicherheit direkt bei der Auswahl berücksichtigen
Bei einer neuen Maschine ist es wesentlich einfacher, Sicherheitsanforderungen bereits während der Projektierung zu berücksichtigen, als eine bestehende Anlage später nachzurüsten.
Neben den klassischen technischen Anforderungen sollte deshalb frühzeitig geklärt werden:
- Wird WiFi für die Anwendung tatsächlich benötigt?
- Ist eine Fernwartung vorgesehen?
- Mit welchen Netzwerken kommuniziert das HMI?
- Welche Benutzergruppen greifen auf das Gerät zu?
- Welche Sicherheitsfunktionen bietet das gewählte Modell?
- Welche Betriebssystemversion wird eingesetzt?
- Welche Zertifikate oder Konformitätsdokumente werden für das Projekt benötigt?
- Wie lange soll die Maschine voraussichtlich betrieben werden?
Damit lässt sich eine HMI-Lösung auswählen, die nicht nur die aktuellen funktionalen Anforderungen erfüllt, sondern auch langfristige Sicherheits- und Dokumentationsanforderungen besser berücksichtigt.
ESCO unterstützt bei der Auswahl des passenden Weintek HMIs
Sie planen eine neue Maschine, möchten ein bestehendes Weintek HMI ersetzen oder wissen nicht, welche Sicherheitsfunktionen und Dokumentationen für Ihr Projekt relevant sind?
Als Weintek-Vertriebspartner unterstützt ESCO bei der Auswahl geeigneter HMIs und bei technischen Fragen rund um:
- Weintek HMI-Modelle und cMT X Serien
- WiFi und Ethernet
- M02 WiFi-Module
- Schnittstellen und Kommunikationsprotokolle
- Betriebssystemstände
- Ersatzgeräte für bestehende Anwendungen
- verfügbare Produkt- und Konformitätsdokumentationen
Wenn bereits ein Weintek Gerät eingesetzt wird, genügt für eine erste technische Zuordnung häufig die genaue Modellbezeichnung des vorhandenen HMIs. Hilfreich sind zusätzlich Informationen zur eingesetzten Steuerung, zu den benötigten Schnittstellen und zur bestehenden Netzwerkstruktur.
So kann gezielt geprüft werden, welche Weintek Lösung für Ihre Maschine oder Anlage in Frage kommt.